
כרטיס זהות חכם הוא כבר לא רק אמצעי לפתיחת דלת
בארגונים רבים כרטיס העובד משמש כיום למספר מטרות: בקרת כניסה, זיהוי העובד, הצגת פרטים אישיים ולעיתים גם יישומים ארגוניים נוספים.
כאשר מוסיפים לכרטיס גם תבנית ביומטרית של בעל הכרטיס, הוא יכול להפוך לאמצעי זהות אישי ומאובטח המאפשר לבצע אימות ביומטרי מקומי.
אך כדי שהפתרון יהיה יעיל באמת, לא מספיק להוסיף ביומטריה לכרטיס. חשוב גם לבנות תהליך הנפקה אחוד, מהיר ומבוקר.
תהליך הנפקה אחד – מהצילום ועד לכרטיס המוכן
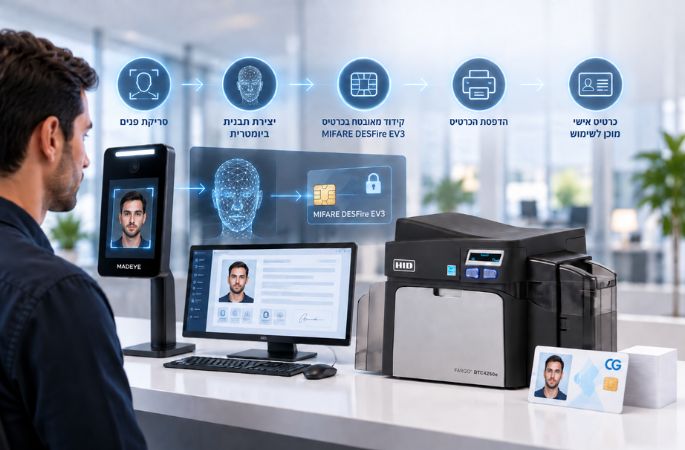
בתהליך הנפקה משולב ניתן לבצע ברצף אחד:
- רישום המשתמש.
- סריקה של פני המשתמש.
- יצירת תבנית ביומטרית.
- קידוד התבנית בצורה מוצפנת בכרטיס החכם.
- קידוד נתונים נוספים הנדרשים למערכת בקרת הכניסה.
- הדפסת הפרטים הוויזואליים המשתנים על הכרטיס.
- הפקת כרטיס אישי מוכן לשימוש.
בסיום התהליך מתקבל כרטיס פרסונלי הכולל הן מידע חזותי והן מידע אלקטרוני וביומטרי.
למה חשוב לאחד את התהליך?
במערכות שבהן כל שלב מתבצע בתוכנה או בתחנת עבודה אחרת, המפעיל נדרש להעביר נתונים בין מערכות ולבצע מספר פעולות ידניות.
ככל שמספר הפעולות עולה, כך גדל הסיכון לטעויות:
שיוך צילום לאדם הלא נכון, קידוד כרטיס שגוי, הזנת מספר משתמש לא נכון או הדפסת כרטיס שאינו תואם לנתונים האלקטרוניים שבתוכו.
תהליך הנפקה אחוד מצמצם את מספר נקודות המגע הידניות ומאפשר ליצור Workflow אחד ורציף.
התוצאה היא:
- תהליך מהיר יותר
- פחות פעולות מפעיל
- צמצום טעויות
- עקביות בתהליך ההנפקה
- יכולת עבודה עם כמות גדולה של משתמשים
אבטחת המידע בכרטיס
כרטיס זהות חכם מסוג MIFARE DESFire EV3 מאפשר לאחסן מידע באזורים מוגנים ולנהל גישה באמצעות מפתחות הצפנה.
ביישום ביומטרי ניתן לשמור את התבנית באזור מאובטח בכרטיס ולהגדיר אילו רכיבים במערכת מורשים לגשת אליה.
ניהול נכון של מפתחות ההצפנה הוא לכן חלק בלתי נפרד מארכיטקטורת הפתרון.
המטרה אינה רק "לכתוב מידע לכרטיס", אלא ליצור שרשרת מאובטחת הכוללת את תהליך ההנפקה, הכרטיס, הקורא ומערכת האימות.
תוכנת הנפקה עצמאית או API
לא בכל ארגון תהליך ההנפקה נראה אותו הדבר.
ארגון אחד עשוי להעדיף תחנת הנפקה עצמאית, בעוד שבארגון אחר תהליך קליטת העובד כבר מתבצע בתוך מערכת HR, מערכת זהויות או מערכת ארגונית אחרת.
לכן חשוב שהפתרון יתמוך בשתי אפשרויות:
- Stand-Alone – תוכנת הנפקה עצמאית המנהלת את תהליך הקליטה, הקידוד והדפסת הכרטיס.
- API Integration – שילוב יכולות ההנפקה בתוך מערכת צד שלישי קיימת.
באמצעות API ניתן, לדוגמה, להתחיל תהליך הנפקה מתוך מערכת HR או מערכת ניהול זהויות, להעביר את הנתונים למנוע ההנפקה ולקבל בחזרה סטטוס ותוצאות.
כך הארגון אינו נדרש בהכרח לשנות את תהליכי העבודה שלו כדי להוסיף יכולות ביומטריות.
ומה קורה בנקודת הכניסה?
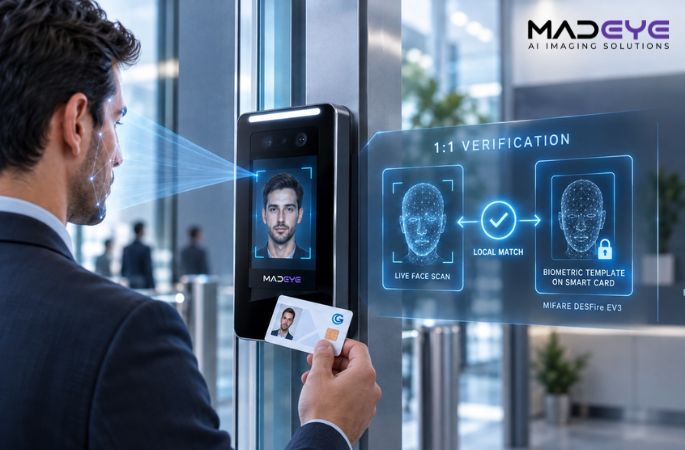
לאחר שהכרטיס הונפק, המשתמש מציג אותו בנקודת הכניסה ופניו נסרקות.
המערכת מבצעת השוואת 1:1 בין הפנים הנסרקות לבין התבנית הביומטרית המקושרת לכרטיס.
כאשר קיימת התאמה ולמשתמש הרשאה תקפה, מערכת בקרת הכניסה יכולה לאפשר את פתיחת המעבר.
כך נוצרת שרשרת מלאה:
Enrollment → Biometric Capture → Secure Encoding → Card Personalization → Verification → Access
לסיכום
שילוב ביומטריה בכרטיס זהות חכם אינו רק אמצעי נוסף לבקרת כניסה. הוא מאפשר לבנות תהליך זהות מלא – החל מרישום המשתמש והנפקת הכרטיס ועד לאימות שלו בנקודת הכניסה.
כאשר התהליך כולו מנוהל ב־Workflow אחד וניתן גם לשלב אותו באמצעות API במערכות ארגוניות קיימות, מתקבל פתרון יעיל יותר הן מבחינת אבטחה והן מבחינת תפעול.
למידע נוסף על פתרון לבקרת הכניסה הביומטרית של קומפיוטרגרד לחצו כאן.